> For the complete documentation index, see [llms.txt](https://docs.enginsight.com/docs/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.enginsight.com/docs/manual/bedienung-der-plattform/dashboard/schwachstellenmanagement/cve-db/cve-db-detailansicht.md).

# CVE-DB: Detailansicht

<i class="fa-computer-mouse">:computer-mouse:</i> Klicke auf ein Listenelement aus der [CVE-DB-Übersicht](/docs/manual/bedienung-der-plattform/dashboard/schwachstellenmanagement/cve-db.md), um detaillierte Informationen über die entsprechende Sicherheitslücke (Common Vulnerabilities and Exposures; CVE) anzuzeigen.

<figure><img src="https://1720942473-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2F1oAJCT6yz8fThAzdCQJt%2Fuploads%2FGD74Q5DsUD1x56JGtxm6%2Fenginsight-screenshot-dashboard-schwachstellenmanagement-cve%20db-cve%20db%20detailansicht.jpg?alt=media&amp;token=32f2102b-c5fd-4220-b4ca-ae3f3866323f" alt=""><figcaption></figcaption></figure>

{% hint style="info" %}
Diese Ansicht ist nur auf Englisch verfügbar.
{% endhint %}

***

## CVE-Eintrag

<figure><img src="https://1720942473-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2F1oAJCT6yz8fThAzdCQJt%2Fuploads%2Fl4gTkrlpe15JbO66qwMe%2Fenginsight-screenshot-dashboard-schwachstellenmanagement-cve%20db-cve%20db%20detailansicht-cve%20eintrag.jpg?alt=media&amp;token=3d4e85fd-a39e-49b0-83e2-2f6f676ad5a0" alt=""><figcaption></figcaption></figure>

Zeigt die eindeutige CVE-Kennung sowie einen Vorschautext der ausführlichen Beschreibung aus der National Vulnerability Database (NVD) des National Institute of Standards and Technology (NIST).

***

## CVSS-Bewertung

<div align="left"><figure><img src="https://1720942473-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2F1oAJCT6yz8fThAzdCQJt%2Fuploads%2FOWMs22RAQBIU0ptUeDFn%2Fenginsight-screenshot-dashboard-schwachstellenmanagement-cve%20db-cve%20db%20detailansicht-cvss%20bewertung.jpg?alt=media&amp;token=f6962ecb-f31a-4010-b339-bb5e31afaa8e" alt="" width="297"><figcaption></figcaption></figure></div>

### Übersicht

Die Kachel zeigt allgemeine Informationen zur Bewertung und Erkennung der CVE gemäß Common Vulnerability Scoring System (CVSS) v3. Sie ist je nach Schweregrad der Sicherheitslücke [farbig hinterlegt](/docs/manual/anhang/farbliche-kennzeichnung-von-schweregraden.md). Es werden folgende Informationen angezeigt:

<table><thead><tr><th width="200.265625">Information</th><th>Beschreibung</th></tr></thead><tbody><tr><td>CVSS-Basiswert</td><td>Zeigt den ermittelten CVSS-Basiswert von <strong>0.0</strong> (None) bis <strong>10.0</strong> (Critical).</td></tr><tr><td>CVSS v3</td><td><p>Zeigt den ermittelten Schweregrad der CVE basierend auf dem CVSS-Basiswert.<br><br>Folgende Schweregrade können angezeigt werden:</p><ul><li><strong>Critical</strong>: Die CVE hat den CVSS-Basiswert 9.0 - 10.0 und damit eine sehr hohe Kritikalität.</li><li><strong>High</strong>: Die CVE hat den CVSS-Basiswert 7.0 - 8.9 und damit eine hohe Kritikalität.</li><li><strong>Medium</strong>: Die CVE hat den CVSS-Basiswert 4.0 - 6.9 und damit eine mittlere Kritikalität.</li><li><strong>Low</strong>: Die CVE hat den CVSS-Basiswert 0.1 - 3.9 und damit eine geringe Kritikalität.</li><li><strong>None</strong>: Die CVE hat den CVSS-Basiswert 0.0 und damit keine Kritikalität.</li></ul></td></tr><tr><td>Discovered at</td><td>Zeigt das Datum und die Uhrzeit, wann die Sicherheitslücke erstmalig auf den überwachten Assets erkannt wurde.</td></tr><tr><td>Published at</td><td>Zeigt das Datum und die Uhrzeit, wann die CVE in der NVD veröffentlicht wurde.</td></tr></tbody></table>

### Basis-Metriken

Die Balken zeigen die CVSS Basis-Metriken gemäß [Common Vulnerability Scoring System Calculator der NIST](https://nvd.nist.gov/vuln-metrics/cvss/v3-calculator), aus denen sich der CVSS-Wert zusammensetzt.

<figure><img src="https://1720942473-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2F1oAJCT6yz8fThAzdCQJt%2Fuploads%2Fr069D5OrNk3Ll9b1diW0%2Fenginsight-screenshot-dashboard-schwachstellenmanagement-cve%20db-cve%20db%20detailansicht-basismetriken.jpg?alt=media&amp;token=8316356a-07d7-4c02-a1f0-a8319fb7a2a9" alt=""><figcaption></figcaption></figure>

Es können folgende Metriken angezeigt werden:

<table><thead><tr><th width="200.2734375">Basis-Metrik</th><th>Wert</th></tr></thead><tbody><tr><td>Access Vector</td><td><p>Beschreibt die Art des Zugriffs, der benötigt wird, um eine Sicherheitslücke auszubeuten.</p><p></p><p>Es können folgende Werte für die Attack Vector (AV)-Metrik angezeigt werden:</p><ul><li><strong>Network</strong> (AV:N): Der Zugriff kann remote über das über das Netzwerk bzw. das Internet erfolgen.</li><li><strong>Adjacent</strong> (AV:A): Der Zugriff kann aus dem gleichen physischen oder logischen Netzwerksegment heraus erfolgen.</li><li><strong>Local</strong> (AV:L): Der Zugriff muss lokal auf dem Zielsystem erfolgen.</li><li><strong>Physical</strong> (AV:P): Der Zugriff benötigt eine physische Interaktion mit dem Zielsystem.</li></ul></td></tr><tr><td>Access Complexity</td><td><p>Beschreibt die Schwierigkeit für einen Angreifer, eine Sicherheitslücke auszubeuten.</p><p></p><p>Es können folgende Werte für die Attack Complexity (AC)-Metrik angezeigt werden:</p><ul><li><strong>Low</strong> (AC:L): Der Angreifer muss keine besonderen Voraussetzungen erfüllen, um einen Angriff durchzuführen.</li><li><strong>High</strong>: (AC:H): Der Angreifer muss spezielle örtliche oder zeitliche Voraussetzungen erfüllen, um einen Angriff durchzuführen, und sich entsprechend vorbereiten.</li></ul></td></tr><tr><td>Privileges Required</td><td><p>Beschreibt den Umfang der Rechte, die ein Angreifer besitzen muss, um die Sicherheitslücke auszubeuten.</p><p></p><p>Es können folgende Werte für die Privileges Required (PR)-Metrik angezeigt werden:</p><ul><li><strong>None</strong> (PR:N): Der Angreifer benötigt keine besonderen Rechte und muss sich auch nicht authentifizieren.</li><li><strong>Low</strong> (PR:L): Der Angreifer benötigt die Rechte eines Standard-Benutzers.</li><li><strong>High</strong> (PR:H): Der Angreifer benötigt Administrator- oder Root-Rechte.</li></ul></td></tr><tr><td>Scope</td><td><p>Beschreibt, ob sich eine Ausbeutung der Sicherheitslücke über die Sicherheitsgrenze (Scope) des betroffenen Systems hinaus auch auf andere Systeme auswirkt.</p><p></p><p>Es können folgende Werte für die Scope (S)-Metrik angezeigt werden:</p><ul><li><strong>Unchanged</strong> (S:U): Die Auswirkungen bleiben lokal auf das betroffene System beschränkt.</li><li><strong>Changed</strong>: (S:C): Die Ausbeutung der Sicherheitslücke wirkt sich auch auf andere Systeme über das betroffene System hinaus aus.</li></ul></td></tr><tr><td>Confidentiality Impact</td><td><p>Beschreibt die Auswirkung der Ausbeutung einer Sicherheitslücke in Bezug auf die Vertraulichkeit von Daten, z.B. ob sensible Informationen preisgegeben werden.</p><p></p><p>Es können folgende Werte für die Confidentiality Impact (C)-Metrik angezeigt werden:</p><ul><li><strong>None</strong> (C:N): Unauthorisierte Dritte haben keinen Zugriff auf sensible Daten.</li><li><strong>Low</strong> (C:L): Unauthorisierte Dritte haben teilweisen Zugriff auf sensible Daten, können aber nicht beeinflussen, welche Daten dies sind.</li><li><strong>High</strong> (C:H): Unauthorisierte Dritte haben einen umfassenden oder sogar vollständigen Zugriff auf sensible Daten.</li></ul></td></tr><tr><td>Integrity Impact</td><td><p>Beschreibt die Auswirkung der Ausbeutung einer Sicherheitslücke in Bezug auf die Integrität von Daten, z.B. ob Daten manipuliert werden können.</p><p></p><p>Es können folgende Werte für die Integrity Impact (I)-Metrik angezeigt werden:</p><ul><li><strong>None</strong> (I:N): Es ist keine Manipulation von Daten möglich.</li><li><strong>Low</strong> (I:L): Es ist eine begrenzte Manipulation von Daten möglich, diese hat jedoch außerhalb des betroffenen Systems kaum bis keine Auswirkungen.</li><li><strong>High</strong> (I:H): Es ist eine umfassende oder sogar vollständige Manipulation von Daten möglich inklusive einer Verschlüsselung aller zur Verfügung stehenden Daten.</li></ul></td></tr><tr><td>Availability Impact</td><td><p>Beschreibt die Auswirkung der Ausbeutung einer Sicherheitslücke in Bezug auf die Verfügbarkeit von Systemen und Daten, z.B. wenn Systeme heruntergefahren oder zum Absturz gebracht werden.</p><p></p><p>Es können folgende Werte für die Availability Impact (A)-Metrik angezeigt werden:</p><ul><li><strong>None</strong> (A:N): Die Ausbeutung einer Sicherheitslücke hat keine Auswirkung auf die Verfügbarkeit.</li><li><strong>Low</strong> (A:L): Die Ausbeutung einer Sicherheitslücke beeinträchtigt die Verfügbarkeit teilweise, bspw. durch eine Überlastung des Systems.</li><li><strong>High</strong> (A:H): Die Ausbeutung einer Sicherheitslücke ermöglicht eine vollständige Stilllegung des betroffenen Systems.</li></ul></td></tr><tr><td>User Interaction</td><td><p>Beschreibt, ob für die Ausbeutung einer Sicherheitslücke die Interaktion eines Benutzers erforderlich ist.</p><p></p><p>Es können folgende Werte für die User Interaction (UI)-Metrik angezeigt werden:</p><ul><li><strong>None</strong> (UI:N): Für die Ausbeutung ist keine Benutzer-Interaktion erforderlich.</li><li><strong>Required</strong> (UI:R): Für die Ausbeutung muss ein Angreifer mit dem System interagieren, z.B. eine Software installieren.</li></ul></td></tr></tbody></table>

***

## Affected References

Die Tabelle zeigt, welche Assets (Hosts und Endpunkte) und Softwareanwendungen von der entsprechenden CVE betroffen sind.

<figure><img src="https://1720942473-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2F1oAJCT6yz8fThAzdCQJt%2Fuploads%2FIsgMY1nww4eLqiZtl2eS%2Fenginsight-screenshot-dashboard-schwachstellenmanagement-cve%20db-cve%20db%20detailansicht-affected%20references.jpg?alt=media&amp;token=cb815a55-4255-4867-98ef-6f7a32ecfa02" alt=""><figcaption></figcaption></figure>

Es werden folgende Informationen angezeigt:

<table><thead><tr><th width="200.0703125">Spalte</th><th>Beschreibung</th></tr></thead><tbody><tr><td>Severity</td><td><p>Zeigt den Schweregrad bzw. die Kritikalität der CVE basierend auf dem CVSS-Basiswert.<br><br>Folgende Schweregrade können angezeigt werden:</p><ul><li><strong>Critical</strong>: Die CVE hat eine sehr hohe Kritikalität.</li><li><strong>High</strong>: Die CVE hat eine hohe Kritikalität.</li><li><strong>Medium</strong>: Die CVE hat eine mittlere Kritikalität.</li><li><strong>Low</strong>: Die CVE hat eine geringe Kritikalität.</li><li><strong>Appeased</strong>: Die CVE wurde für die betroffene Softwareanwendung bereits manuell behandelt.</li></ul></td></tr><tr><td>Reference</td><td><p>Zeigt das von der CVE betroffene Asset (Host oder Endpunkt). Zudem wird für Hosts das jeweils installierte Betriebssystem angezeigt.</p><p><br><i class="fa-computer-mouse">:computer-mouse:</i> Klicke auf eine Referenz, um in die entsprechende <a href="/docs/manual/bedienung-der-plattform/hosts/schwachstellenmanagement/sicherheitslucken.md">Sicherheitslücken-Ansicht für Hosts</a> bzw. <a href="/docs/manual/bedienung-der-plattform/endpunkt-detailansichten/sicherheitslucken.md">Sicherheitslücken-Ansicht für Endpunkte</a> zu navigieren.</p></td></tr><tr><td>Installed Software</td><td>Zeigt den Namen und die Version der konkreten, von der Sicherheitslücke betroffenen Softwareanwendung.</td></tr><tr><td>Technical Manager</td><td>Zeigt den Namen und die E-Mail-Adresse des für Wartung und Betrieb des entsprechenden Assets zuständigen Benutzers, falls angegeben.</td></tr></tbody></table>

***

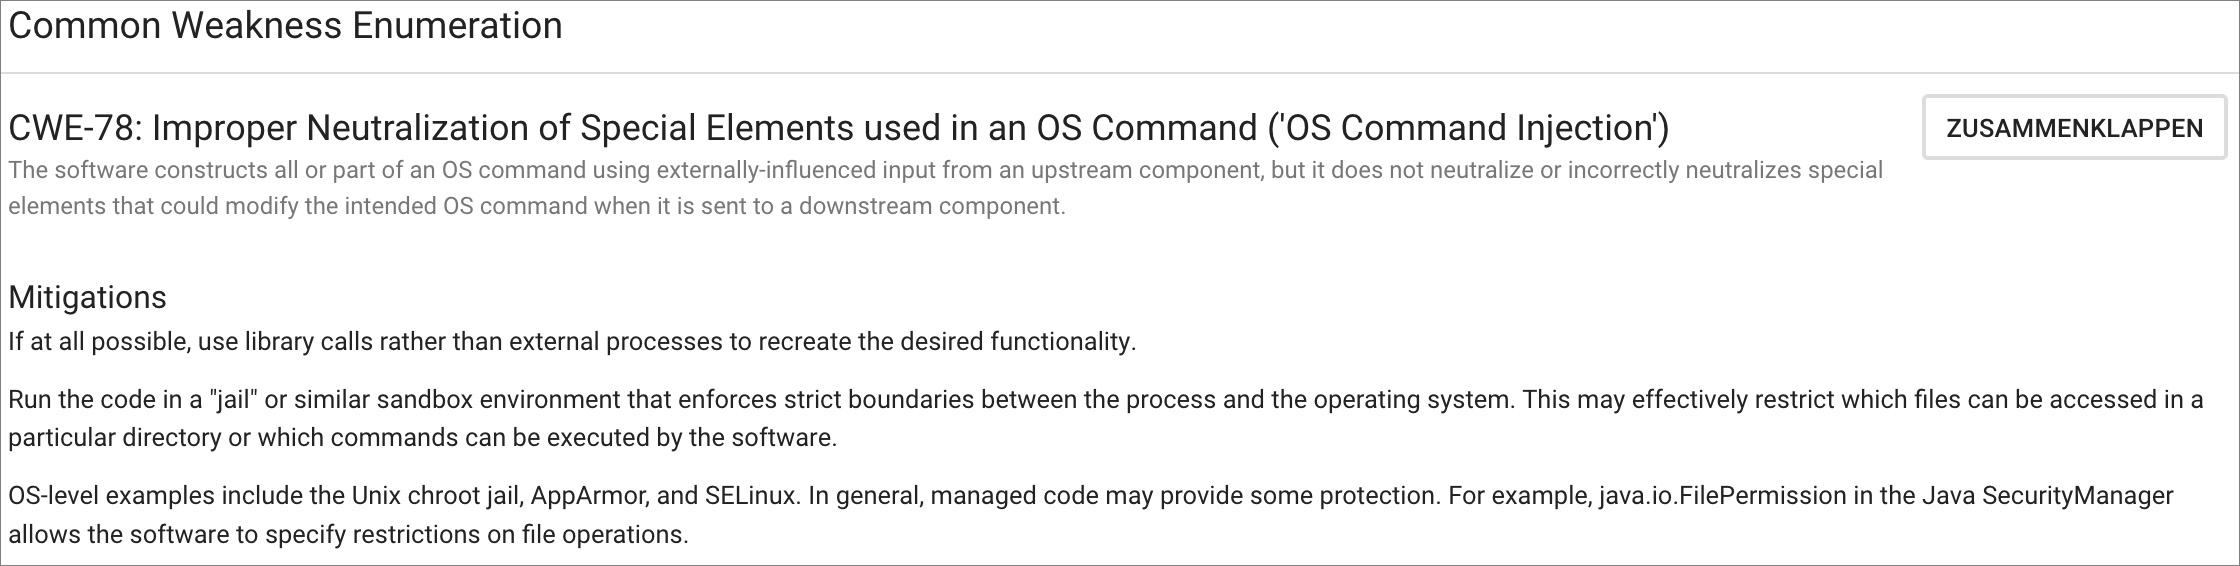
## Common Weakness Enumeration

<i class="fa-eye">:eye:</i> Dieser Bereich ist nur sichtbar, wenn die Sicherheitslücke auch in der [Common Weakness Enumeration (CWE)-Liste der MITRE-Corporation](https://cwe.mitre.org/index.html) gelistet ist.

<figure><img src="https://1720942473-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2F1oAJCT6yz8fThAzdCQJt%2Fuploads%2FYQNhWJt8gwJYY1Lu8keH%2Fenginsight-screenshot-dashboard-schwachstellenmanagement-cve%20db-cve%20db%20detailansicht-cwe.jpg?alt=media&amp;token=48f6c8e7-2583-45b6-bc9c-d1f79ed24694" alt=""><figcaption></figcaption></figure>

Der Bereich zeigt die Kennung und den Namen des CWE-Listeneintrags sowie eine kurze Beschreibung.

<i class="fa-computer-mouse">:computer-mouse:</i> Klicke auf **Erweitern**, um weitere Details über den CWE-Eintrag anzuzeigen, wie sie von der CWE-Community zur Verfügung gestellt wurden.

{% hint style="warning" %}
**Bitte beachte**: Enginsight übernimmt keine Gewähr für die hier angezeigten Informationen und Code-Beispiele.
{% endhint %}

***

## Related Links

<i class="fa-eye">:eye:</i> Dieser Bereich ist nur sichtbar, wenn für die Sicherheitslücke Links zu externen Quellen zur Verfügung stehen.

<div align="left"><figure><img src="https://1720942473-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2F1oAJCT6yz8fThAzdCQJt%2Fuploads%2FiUkGL6albASkOXISPbeF%2Fenginsight-screenshot-dashboard-schwachstellenmanagement-cve%20db-cve%20db%20detailansicht-related%20links.jpg?alt=media&amp;token=32e6dfed-f12d-42ee-a807-b2a056602c50" alt="" width="315"><figcaption></figcaption></figure></div>

Der Bereich zeigt eine Auflistung von Links zu externen Quellen, die mit der Sicherheitslücke zu tun haben.

<i class="fa-computer-mouse">:computer-mouse:</i> Klicke auf einen Link, um zur entsprechenden Webseite zu navigieren.

{% hint style="warning" %}
**Bitte beachte**: Enginsight übernimmt keine Gewähr für die Inhalte und Aktualität der verlinkten Webseiten.
{% endhint %}

***